Nếu ngày mai công ty có AI policy, quy định nào cần được ưu tiên? Rất nhiều doanh nghiệp đang ào ạt ứng dụng trí tuệ nhân tạo vào vận hành nhưng lại bỏ ngỏ hành lang pháp lý nội bộ. Nhân viên tự do đưa dữ liệu khách hàng lên các công cụ công cộng, tự động hóa tác vụ mà không có cơ chế kiểm soát. Việc thiếu một bộ quy tắc sử dụng rõ ràng đẩy tổ chức vào những rủi ro pháp lý và bảo mật vô cùng lớn. Việc xây dựng một bộ AI policy nội bộ chuẩn mực là yêu cầu cấp thiết để doanh nghiệp phát triển bền vững.
💡 AI POLICY NỘI BỘ LÀ GÌ?
AI policy nội bộ là tập hợp các quy định, tiêu chuẩn và giới hạn hành vi do doanh nghiệp ban hành. Chính sách này định hướng cho nhân sự cách sử dụng công nghệ thông minh an toàn, bảo vệ dữ liệu mật và phân định rõ trách nhiệm pháp lý khi xảy ra sự cố.
📂 NỘI DUNG BÀI VIẾT
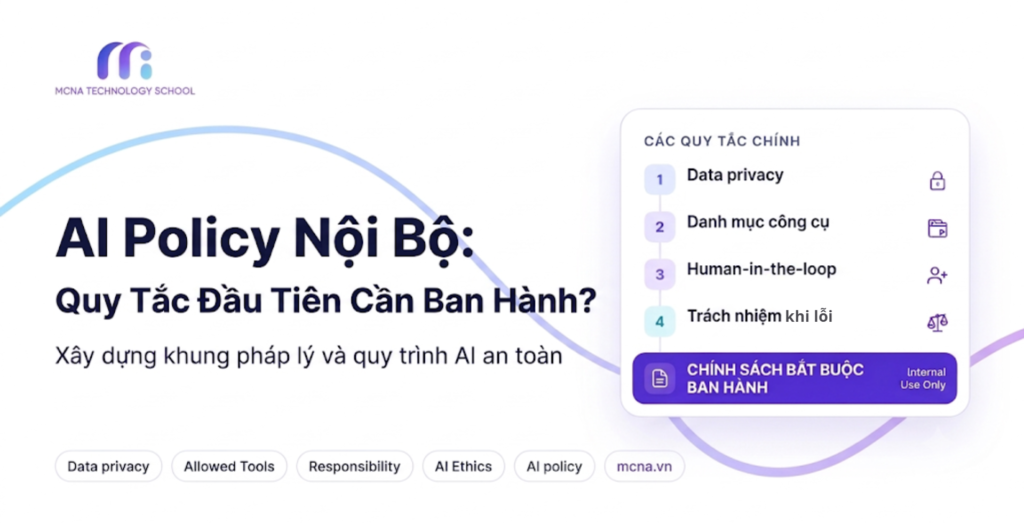
1. Quy Định Về Bảo Mật Và Phân Loại Dữ Liệu (Data Privacy)
Quy tắc đầu tiên và quan trọng nhất trong mọi AI policy nội bộ là kiểm soát dữ liệu đầu vào. Nhân sự tuyệt đối không được đưa thông tin tài chính, bí mật kinh doanh hoặc danh sách khách hàng lên các nền tảng AI công cộng chưa được cấp phép.
Doanh nghiệp cần xác định rõ loại dữ liệu nào được phép xử lý bằng AI, loại dữ liệu nào phải cô lập hoàn toàn để tránh nguy cơ rò rỉ thông tin ra bên ngoài.
2. Danh Mục Công Cụ Và Phần Mềm Được Phép Sử Dụng
Không phải nhân viên nào cũng được tự ý cài đặt và sử dụng bất kỳ phần mềm trí tuệ nhân tạo nào trên thiết bị công ty. Việc sử dụng các ứng dụng trôi nổi tiềm ẩn mã độc hoặc lỗ hổng bảo mật nghiêm trọng.
Chính sách nội bộ cần ban hành danh whitelist (danh sách trắng) các công cụ chính thống đã được bộ phận IT kiểm định và mua bản quyền phục vụ công việc chuyên môn.
3. Cơ Chế Kiểm Tra Đầu Ra Và Kiểm Soát Con Người (Human-in-the-Loop)
AI có thể viết code, soạn văn bản hay phân tích số liệu rất nhanh. Tuy nhiên, hiện tượng sinh dữ liệu ảo (hallucination) vẫn luôn hiện hữu.
| Cấp độ tác vụ | Yêu cầu kiểm tra đầu ra trong Policy | Mức độ can thiệp |
|---|---|---|
| Tác vụ nội bộ cơ bản | Nhân sự tự đối chiếu số liệu và kiểm tra logic cơ bản. | Kiểm duyệt tối thiểu |
| Báo cáo tài chính & pháp lý | Bắt buộc qua bước rà soát nguồn gốc và duyệt cấp quản lý. | Kiểm soát chặt chẽ 2 lớp |
| Giao dịch khách hàng trực tiếp | Tuyệt đối không dùng AI phản hồi tự động 100% không qua duyệt. | Cấm tự động hóa hoàn toàn |
4. Xác Định Rõ Trách Nhiệm Cá Nhân Và Tập Thể Khi Xảy Ra Lỗi
Khi AI đưa ra quyết định sai gây tổn thất, ai sẽ là người gánh chịu kỷ luật? Chính sách nội bộ phải chỉ rõ: Người sử dụng trực tiếp công cụ phải chịu trách nhiệm kiểm chứng kết quả cuối cùng, thay vì đổ lỗi hoàn toàn cho máy móc.
Sự rõ ràng này giúp nâng cao ý thức cẩn trọng cho nhân sự khi làm việc cùng công nghệ.
Checklist Các Bước Xây Dựng Chính Sách AI Cho Doanh Nghiệp
Để thiết lập một bộ quy tắc toàn diện, ban lãnh đạo có thể tham khảo qua checklist tiêu chuẩn sau:
🚀 BÌNH LUẬN LỰA CHỌN ƯU TIÊN CỦA BẠN!
Theo bạn, giữa bảo mật dữ liệu, danh mục công cụ, quy trình kiểm tra đầu ra và xác định trách nhiệm, yếu tố nào cần được ưu tiên đưa vào AI policy nội bộ đầu tiên? Hãy chia sẻ cùng chuyên gia MCNA.
Khám phá các chương trình đào tạo ứng dụng công nghệ & phân tích dữ liệu thực chiến tại MCNA:
- Combo 5 khóa AI & Power BI: https://mcna.vn/khoa-hoc/khoa-hoc-combo-5-khoa-ai-va-power-bi/
- Combo Python: https://mcna.vn/khoa-hoc/khoa-hoc-combo-python/
Tác giả: Nguyễn Thị Phương Anh – Marketing tại MCNA Technology School
Hotline: 0939.866.825 (Mr. Minh Khang)
Website: mcna.vn
30 Trung Liệt, Đống Đa | Liền kề 44B TT2 Văn Quán, Hà Đông | BT 11- TT 01, ngõ 6 Nguyễn Cơ Thạch, Từ Liêm – Hà Nội
TP.HCM: 50B Phan Tây Hồ, Cầu Kiệu